对写保护的SFPRJ45收发器重新编程
在对写保护SFPRJ45收发器重新编程之前,识别该特定模块使用的保护方法。 硬件WP输入、密码和特殊保存命令需要不同的过程。 匹配的品牌或外壳并不表明电路相同:收发器部件号和硬件版本以及编程板型号和版本都很重要。
本指南涵盖铜SFP模块上的存储器操作。 当兼容性要求或数据更改已经确定时,重新编码是适当的; 兼容模块不需要仅仅因为安装在新交换机中而重新编程。 代码无法添加不支持的速度或更改模块接口的物理功能。
RJ45连接器识别连接介质,而不是存储器保护方法。
更改前检查EEPROM
- 记录模块部件号和版本、交换机型号及其软件版本。 保存原始序列号和完整的向导操作响应。
- 检查编程板型号、硬件版本和激活状态。 读支持并不意味着每个写操作都可用。
- 确认可以可靠地读取所需的存储区域。 对比重复读取:改变DDM字节可能是正常的,但永久标识数据不一致需要诊断。
- 做一个 备份 进行任何改变之前的可访问区域。 不要用您找到的第一个固件映像替换原始数据。
A0h/A2h,序列 ID 和存储器映射之间的差异在 EEPROM内存指南. A2h 读取错误或缺少 DDM 并不能证明 要么不存在微控制器,要么存在硬件写保护。 原因可能是不支持的区域、不正确的模块类型或者电源或连接问题。 首先解释一下 编程板响应.
SFP写保护的类型
| 机制 | 可能的症状 | 要求 |
|---|---|---|
| 硬件WP | 标识可以被读取,但是写入被阻止或不被保留。 | 用于特定产品的验证电路以及通过支持的编程板对所需线路的控制。 |
| 密码或其他控制器介导的访问 | 一些区域仅在制造商指定的序列之后才可访问。 | 该实现的正确访问参数和值; 向导设置不会自行确定密码。 |
| 特殊保存命令 | 写入后可以读回数据,但重启后返回原始内容。 | 用于提交数据的记录程序,有时被实现为脚本。 |
| 组合保护 | 单独的密码或线路状态改变是不够的。 | 相关修订的完整序列,包括所需的模块状态。 |
这些症状均不能证明其本身是保护机制。 WRITE FAIL 也可能由连接问题、不受支持的区域或读回不匹配导致。 一般分类请参见文章 关于收发器保护类型.
硬件WP保护如何工作
一些铜SFP模块使用单独的EEPROM,例如来自24C02系列的芯片。 该芯片的写保护输入控制写访问。 在 Microchip 24LC02B 上,将 WP 连接到 VCC 可防止阵列写入,而将其连接到 VSS 可消除此硬件锁。 这是该特定芯片的属性; 其他型号上的类似名称不能保证相同的条件或受保护的内存范围。
收发器制造商可以将WP连接到电源电路或连接器控制线。 早期的SFPTotal实验遇到了使用电源线、TX_DISABLE或TX_FAULT的设计。 然而,仅凭品牌名称无法确定哪条线路连接到 WP。 新的零件号或修订版本需要其自己的电路验证。
编程板跳线和硬件修订
| 董事会/来源 | 验证标签 | 示例的限制 |
|---|---|---|
| SFPTotal Mini,当前手册 | TX PWR/TX_VCC, RX PWR/RX_VCC, TX_EN. | 根据特定板上的标记检查功能。 这些控件会改变线路状态; 它们不会自动识别保护方法。 |
| Plus New / Plus X,当前手册 | PWR_TX、PWR_RX和模型文档中描述的其他控制。 | 标签可以在硬件修订之间改变。 请勿复制旧款 Mini 或 Plus 的接触位置。 |
| 原文章中的P3和Q3 | 来自历史实例的标签; 原文没有记录确切的修订号。 | 这些示例并不是针对每个Plus、Mini或更新的编程板的经过验证的指令。 |
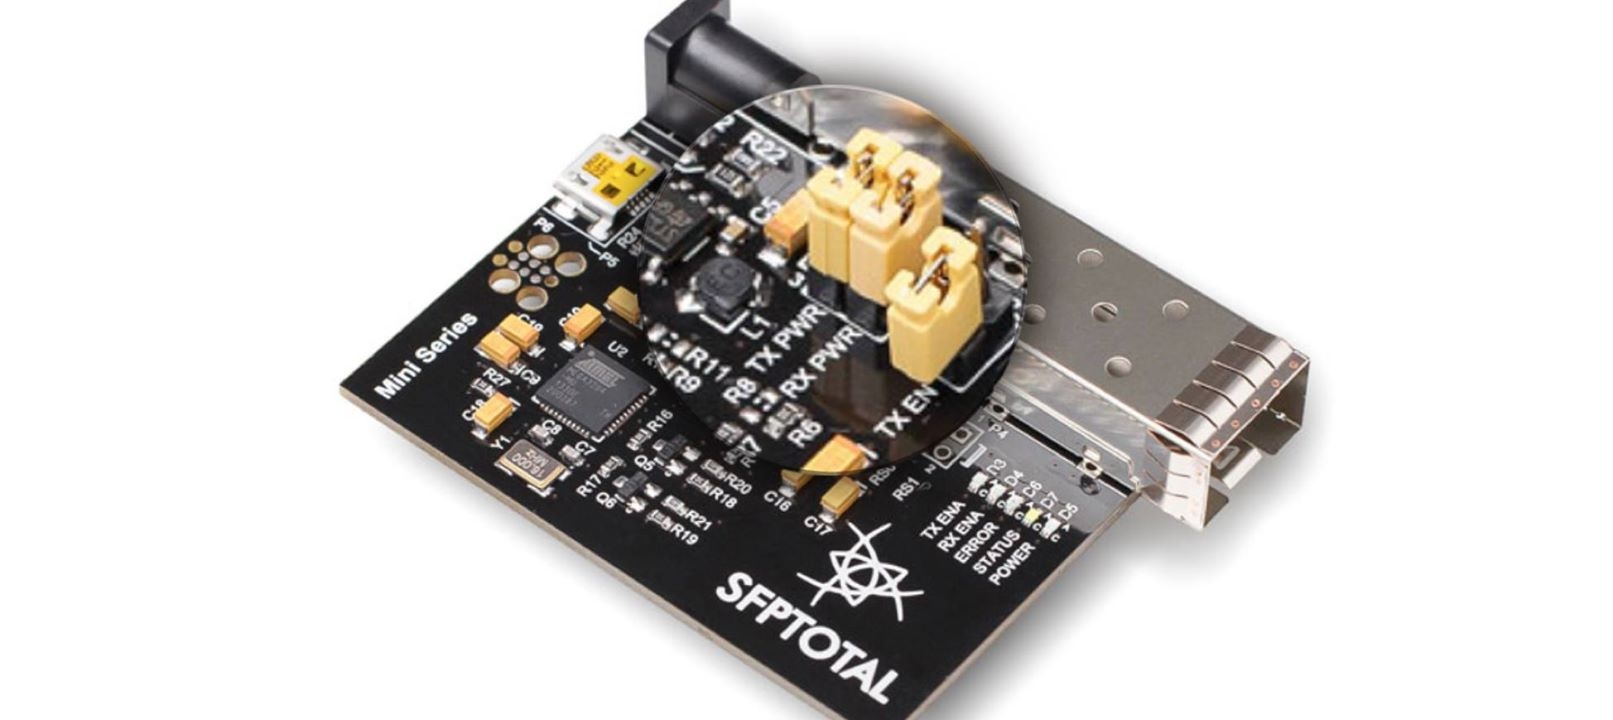
历史Mini插图。 首先将标记和布局与您的硬件版本进行比较。
如果确认特定SFP的WP引脚连接到可控线路,则使用编程板手册和模块制造商的序列中指定的控制。 每次更改一个已验证的参数并记录读写结果。 完成后恢复板的正常配置。
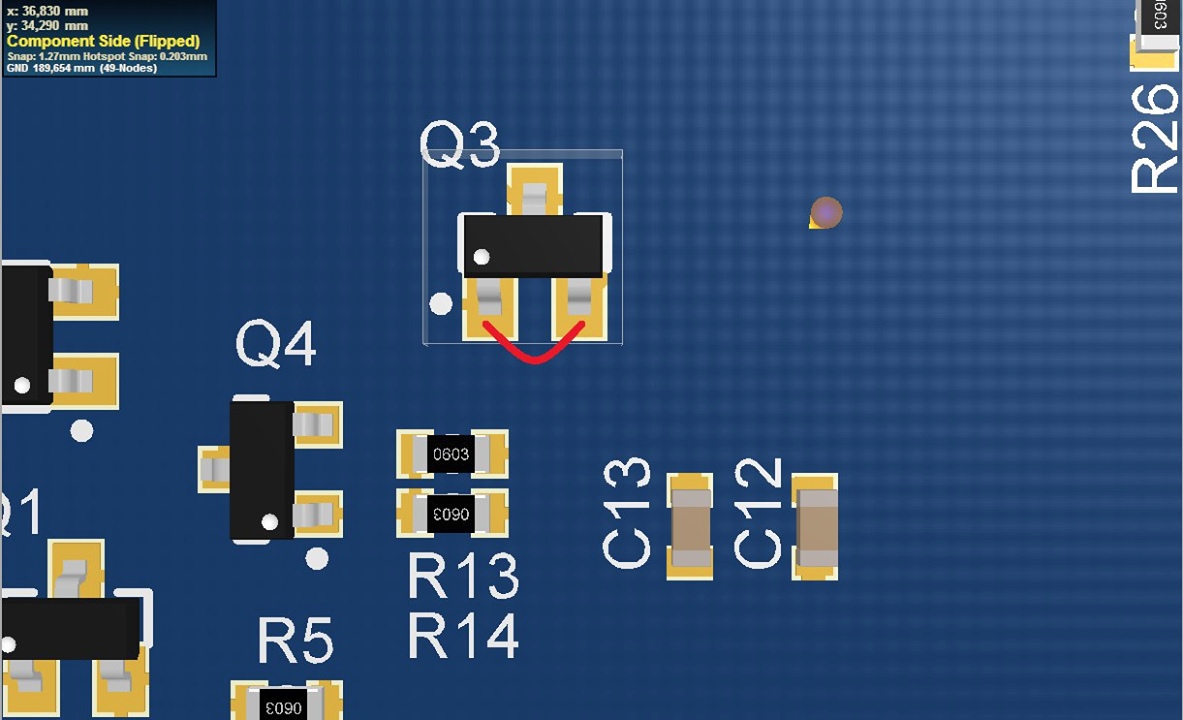
保留原始Q3图以识别历史示例。 其确切的硬件版本未指定; 它没有建立通用指令来桥接其他板上的 Q3。
当前描述: Mini, Plus New 和 Plus X. 如果布局不同或电路未知,请向支持人员发送模块部件号、电路板标记和电路板照片。 无需猜测触点的功能即可建立适用性。
当需要密码或脚本时
在向导中, 控制→设置密码 命令配置初步密码输入。 表地址、密码地址和密码(十六进制)必须与模块文档匹配。 有关详细信息,请参阅 密码书写指南. 此处未发布工作密码和受限代码集。
A2h:7Bh不得被视为由SFF-8472定义的通用SFP密码字段:规范将相关供应商特定功能留给制造商。 SFF-8636定义了单独的可选密码机制; 其参数也不得应用于SFP模块。
如果模块需要特殊的保存命令或访问序列,则使用 适当的脚本 仅适用于经过验证的模型和修订版。 类似外壳的随机脚本不会取代制造商的算法。
流程:读取、备份、修改和验证
- 读 所需区域具有正确的模块类型和地址表。 记录原始识别数据。
- 创建备份并确认其已被保存。 选择数据时,请遵循 固件数据库访问条件和建议; 仅有匹配的品牌名称是不够的。
- 确定保护方法并确认该过程适用于您的修订。 仅准备必要的更改和适当的写入算法。
- 检查适用的 校验和 并执行 写操作. 保存完整的向导响应。
- 再次读取相同区域并将它们与预期结果进行比较。 正常重启后,如果该模块的程序需要,请再次读取永久数据。 当前诊断值不得像不可变的内存映像一样进行比较。
- 检查目标网络设备中的标识和实际链路。 WRITE OK 和正确的校验和确认它们各自的阶段,但不建立完全的兼容性或链路完整性。
来源和适用性
- Microchip 24AA02/24LC02B,DS21709H、写保护部分:WP输入操作的示例。
- SFF-8472 12.5a 等式,第4.3和10.2节:供应商特定的访问; SFF-8636 2.12,第6.2.10节:单独的可选密码机制。
- MSA、SFF 和 CMIS 参考 :选择形状因数的规范。
本文澄清了先前发表的实验。 当时测试的 MikroTik 和 D-Link 样本的参考并不适用于这些品牌的每个当前部件号。 源数据不足以通过修订形成通用程序表; 没有发明具体的修订。